


Uygulama Tipleri ve Roller
Uygulamalar işlerinizin yürütüldüğü yerlerdir; yönetmek, iş birliği yapmak veya yalnızca görüntülemek için kullanıcıları ya da ekipleri farklı rollerle doğrudan uygulamaya davet edebilir, gereksiz ek ayarlarla erişim tanımlama zorunluluğundan kurtulabilirsiniz.


Uygulama Türü
Herkese Açık Uygulamalar
Herkese açık uygulamalar, çalışma alanındaki herkesin kısıtlama olmadan erişebildiği uygulamalardır. Bu uygulamalarda herkes şunları yapabilir:
- Bölüm: Erişim Düzeyi — Detaylar
- Uygulama Detayları: Tam Erişim — Uygulamayı ve altındaki her şeyi oluşturma, görme, düzenleme, silme.
- Listeler: Tam Erişim — Listeyi ve altındaki her şeyi oluşturma, görme, düzenleme, silme.
- Alanlar: Tam Erişim — Oluşturma, görme, düzenleme, silme
- Görünümler: Tam Erişim — Oluşturma, görme, düzenleme, silme
- Raporlar: Tam Erişim — Oluşturma, görme, düzenleme, silme
- Otomasyonlar: Tam Erişim — Oluşturma, görme, düzenleme, silme
- Formlar: Tam Erişim — Oluşturma, görme, düzenleme, silme
Gizli Uygulamalar
Bir uygulamayı gizli yaptığınızda, varsayılan olarak yalnızca Çalışma Alanı Sahipleri ve Süper Adminler uygulamaya erişebilir. Bu kullanıcılar, ayrıntılarını aşağıda ele alacağımız Uygulama Rolleri ve Ekipler aracılığıyla diğer kullanıcılara erişim verebilir.
Uygulama Rolleri
Bir uygulamayı gizli olarak ayarladığınızda, çalışma alanınızdaki kullanıcıları veya ekipleri, işlerini yürütmek için ihtiyaç duydukları erişim miktarına göre farklı rollerle davet edebilirsiniz. Bir kullanıcıyı uygulamaya davet etmek için:
- Uygulamanın gizli modda olduğundan emin olun
- Uygulamanın bağlam menüsüne girin
- “+ Davet Et” seçeneğine tıklayın
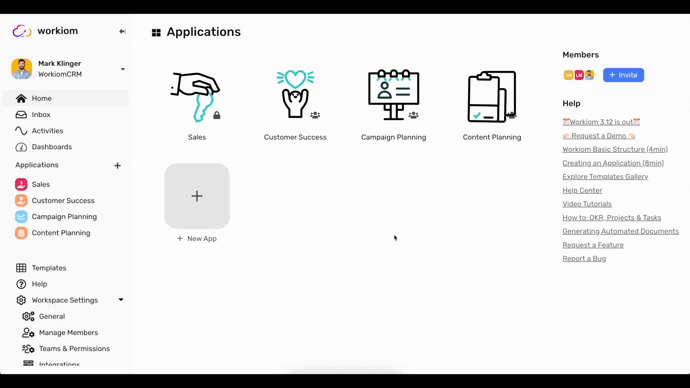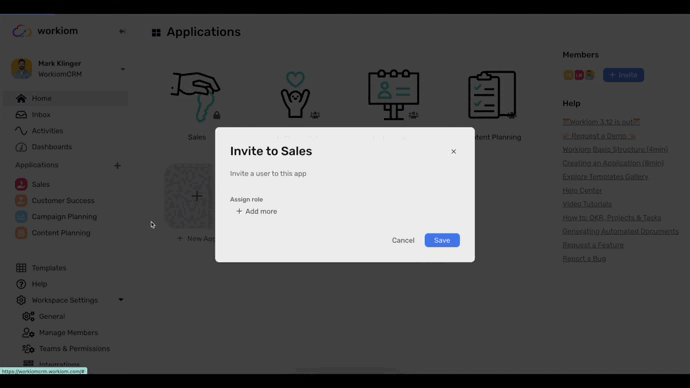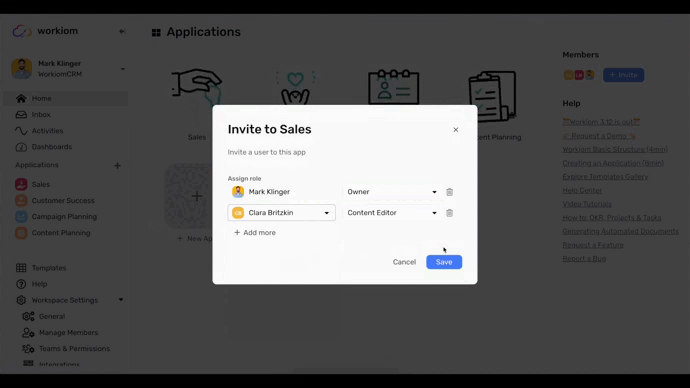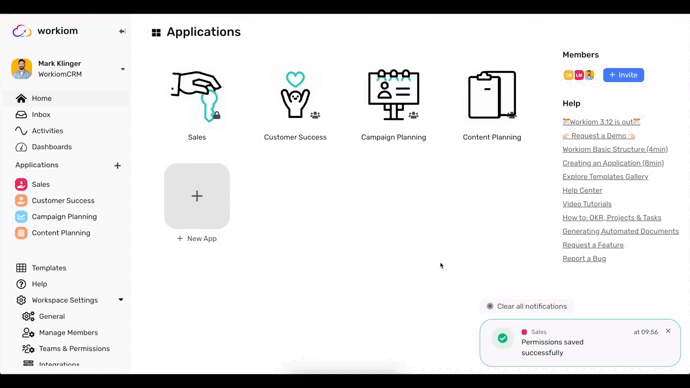
- “+ Ekle” seçeneğine tıklayın
- Kullanıcıyı veya ekibi seçin
- Uygun rolü seçin.
- Kaydet'e tıklayın.
Aşağıdaki tablo, her kullanıcı/ekip için hangi rolü seçmeniz gerektiğine karar vermenize yardımcı olacaktır
- Sahip: İçerik Düzenleyici — Salt Okunur
- Uygulama: Uygulama Detaylarını Değiştirebilme (İsim, Renk, İkon, Açıklama) — ✅ — ❌ — ❌
- Kullanıcı Davet Edebilme: ✅ — ❌ — ❌
- Kullanıcıların Rollerini Yönetebilme: ✅ — ❌ — ❌
- Liste: Liste Oluşturma — ✅ — ❌ — ❌
- Liste Detaylarını Değiştirebilme (İsim, Renk, İkon): ✅ — ❌ — ❌
- Alanlar: Alan Oluşturma — ✅ — ❌ — ❌
- Alan Ayarlarını Düzenleyebilme: ✅ — ❌ — ❌
- Görünümler: Görünüm Oluşturabilme — ✅ — Sadece Kişisel Görünüm — Sadece Kişisel Görünüm
- Görünüm İsmi Değiştirebilme: ✅ — Sadece Kendi Görünümleri — Sadece Kendi Görünümleri
- Alan Sıralama: ✅ — Yapabilirler, ancak değişiklikler sadece kendi hesaplarında görünür. — Yapabilirler, ancak değişiklikler sadece kendi hesaplarında görünür.
- Alan Gizleme/Gösterme: ✅ — Yapabilirler, ancak değişiklikler sadece kendi hesaplarında görünür. — Yapabilirler, ancak değişiklikler sadece kendi hesaplarında görünür.
- Görünüm Filtresi Düzenleme: ✅ — Arama yapabilir ama filtreyi kaydedemez — Arama yapabilir ama filtreyi kaydedemez
- Görünüm Ayarlarını Değiştirebilme: ✅ — Sadece Kendi Görünümlerinde — Sadece Kendi Görünümlerinde
- Kayıtlar: Oluşturma — ✅ — ✅ — ❌
- Düzenleme: ✅ — ✅ — ❌
- Silme: ✅ — ✅ — ❌
- Görme: ✅ — ✅ — ✅
Bilmeniz Gerekenler
Doğrudan uygulama davetleri, ekip tabanlı izinlerin önüne geçer.
Bir kullanıcı bir uygulamaya doğrudan davet edildiğinde, hangi rolün daha yüksek olduğuna bakılmaksızın bu rol, kullanıcının bir ekip aracılığıyla devralmış olabileceği tüm rollerden önceliklidir.
Örnek: Kullanıcı A, bir uygulamada "Sahip" erişimine sahip bir ekibin üyesiyse ancak aynı uygulamaya doğrudan "İçerik Düzenleyici" olarak da davet edilmişse, geçerli rolü "Sahip" değil "İçerik Düzenleyici" olur.
Bu, doğrudan davetleri kullanarak bir kullanıcının erişimini, ekip rolünün normalde vereceği düzeyin altında bilinçli olarak kısıtlayabileceğiniz anlamına gelir.
💡 İpucu: Bir kullanıcının erişimi beklediğiniz gibi görünmüyorsa hem doğrudan uygulama davetini hem de ekip üyeliğini kontrol edin; doğrudan davet her zaman önceliklidir.